
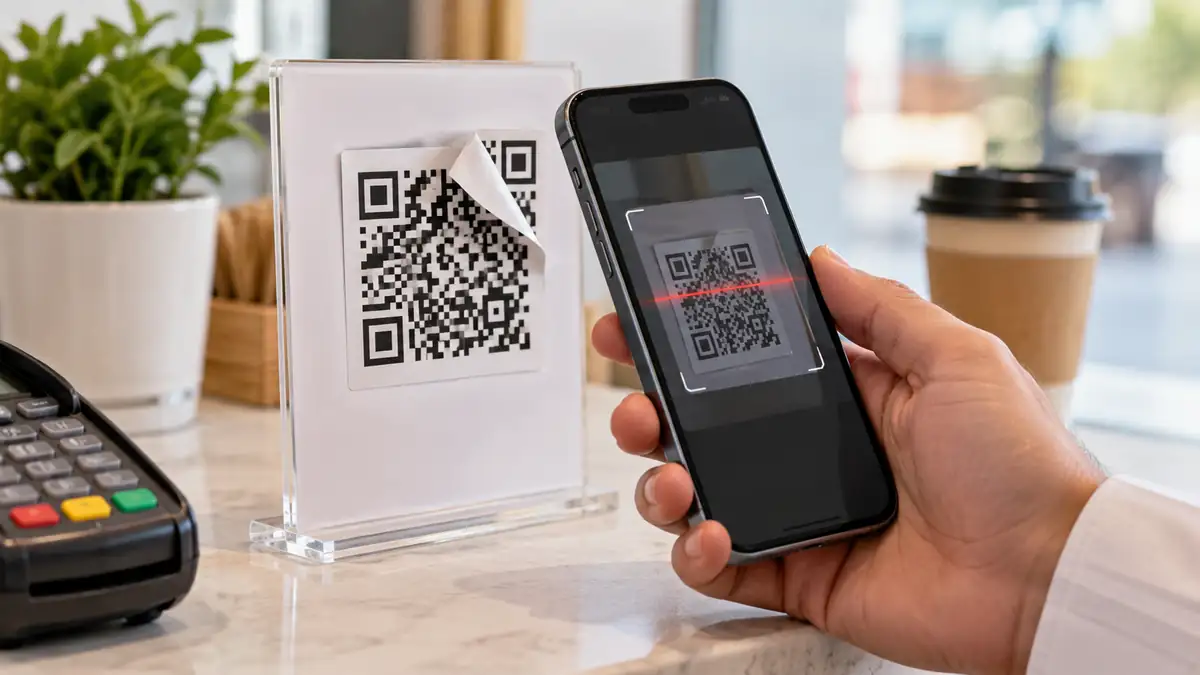
تقف أمام جهاز دفع أو فاتورة أو رسالة تطلب منك مسح رمز مربع لإكمال العملية، فتفتح الكاميرا وينقلك الرمز مباشرة إلى صفحة تبدو مألوفة. المشكلة أن سهولة استخدام رمز QR هي نفسها ما يجعل اكتشاف التلاعب به أصعب من الرابط العادي؛ فأنت لا ترى الوجهة قبل المسح بوضوح. لذلك فإن طلب دفع مزيف عبر رمز QR قد يبدو للوهلة الأولى مطابقًا لعملية دفع حقيقية، بينما يقود فعليًا إلى صفحة تنتحل اسم متجر أو جهة خدمية أو منصة دفع بهدف سرقة المال أو بيانات البطاقة أو معلومات تسجيل الدخول.
الحماية لا تعتمد على معرفة شكل الرمز المزيف، لأن الرمز نفسه لا يكشف نية صاحبه. ما يمكن التحقق منه هو السياق الذي ظهر فيه، والرابط الذي يفتحه، وهوية المستفيد، وطبيعة المعلومات المطلوبة منك قبل الموافقة على الدفع.
ما الذي يجب معرفته قبل أن تكمل عملية الدفع؟
أهم ما تحتاج معرفته
- لا تعتبر وجود شعار شركة أو تصميم احترافي دليلًا على أن صفحة الدفع حقيقية.
- افحص الرابط الذي يظهر بعد مسح الرمز قبل فتح الصفحة، خصوصًا اسم النطاق وتهجئته.
- إذا كان الرمز ملصقًا فوق رمز آخر أو موجودًا في مكان يمكن لأي شخص الوصول إليه، فتحقق من الجهة قبل الدفع.
- قارن اسم المستفيد والمبلغ والغرض من العملية بما تتوقعه قبل تأكيد التحويل.
- لا تدخل كلمة مرور حسابك أو رمز التحقق لمجرد أن صفحة فُتحت بعد مسح QR طلبت ذلك.
- إذا كان لديك شك، افتح التطبيق أو الموقع الرسمي بنفسك بدل متابعة الرابط الموجود داخل الرمز.
لماذا قد يبدو رمز الدفع المزيف حقيقيًا تمامًا؟
رمز QR ليس ختم مصادقة. وظيفته الأساسية هي تخزين بيانات يمكن للهاتف قراءتها، مثل عنوان موقع أو معلومات أخرى. وبذلك يستطيع المحتال إنشاء رمز يقود إلى صفحة تشبه خدمة دفع معروفة، أو طباعة ملصق ووضعه فوق رمز أصلي في موقف سيارات أو متجر أو جهاز خدمة ذاتية.
وقد يبدأ الاحتيال أيضًا برسالة تدّعي وجود فاتورة أو غرامة أو شحنة أو مشكلة في حساب، ثم تطلب المسح والدفع بسرعة. عنصر الاستعجال مهم هنا؛ فكلما شعر المستخدم بأنه يجب أن يتصرف فورًا، قل احتمال تدقيقه في الرابط والمستفيد والمبلغ.
وتحذر لجنة التجارة الفيدرالية الأمريكية من استخدام رموز QR لتوجيه الأشخاص إلى مواقع تنتحل جهات حقيقية أو تطلب معلومات حساسة. كما نشر مكتب التحقيقات الفيدرالي تنبيهات عن استخدام رموز QR في مخططات احتيالية تستهدف البيانات المالية والشخصية.
علامات تجعل طلب الدفع بحاجة إلى التحقق فورًا
لا توجد علامة واحدة تثبت وحدها أن الرمز احتيالي، لكن اجتماع أكثر من مؤشر يرفع مستوى الاشتباه بصورة واضحة. راقب خصوصًا ما يحدث قبل المسح وبعده.
- الرمز موضوع كملصق منفصل: إذا بدا أن ملصق QR أضيف فوق لوحة أصلية أو يغطي رمزًا آخر، فلا تستخدمه قبل سؤال الجهة المسؤولة.
- الطلب غير متوقع: رسالة أو فاتورة لم تكن تنتظرها تطلب دفع مبلغ فورًا تستحق التحقق عبر قناة مستقلة.
- تهديد أو استعجال: عبارات مثل إيقاف الحساب أو فرض غرامة خلال دقائق قد تكون وسيلة لدفعك إلى التصرف دون مراجعة.
- النطاق غير مألوف: قد يحتوي على حرف زائد أو تهجئة قريبة من اسم الجهة الأصلية، أو يستخدم نطاقًا مختلفًا كليًا.
- اسم المستفيد لا يطابق الجهة: ظهور اسم شخص أو شركة غير متوقعة قبل تأكيد الدفع سبب كافٍ لإيقاف العملية.
- الموقع يطلب معلومات أكثر من اللازم: طلب كلمة مرور البريد أو الحساب البنكي أو بيانات لا ترتبط بعملية الدفع مؤشر خطر.
- المبلغ مختلف: أي اختلاف بين المبلغ المعروض في الفاتورة والمبلغ الموجود في شاشة التأكيد يجب تفسيره قبل الدفع.
الرمز ليس ما يجب أن تثق به؛ ما يستحق التحقق هو الوجهة وهوية المستفيد والعملية التي ستوافق عليها.
افحص الرمز والجهة قبل الانتقال إلى صفحة الدفع
أفضل نقطة لإيقاف الاحتيال هي قبل إدخال أي بيانات. عند مسح الرمز، لا تنتقل آليًا إلى الصفحة إذا كان الهاتف يعرض معاينة للرابط. اقرأ اسم النطاق كاملًا، وليس الجزء الأول منه فقط.
- تأكد من أن الرمز موجود في مكان منطقي تابع للجهة التي تطلب الدفع.
- افحص الملصق ماديًا إن كان الرمز موجودًا في مكان عام، وابحث عن آثار تغطية أو لصق فوق رمز آخر.
- اعرض الرابط قبل فتحه، وتحقق من تهجئة اسم النطاق وعدم وجود أحرف أو كلمات مضللة.
- إذا كان الدفع مرتبطًا بحساب لديك، افتح التطبيق الرسمي أو اكتب عنوان الموقع المعروف بنفسك وابحث عن الفاتورة من داخله.
- عند الشك، تواصل مع الجهة باستخدام رقم أو وسيلة اتصال حصلت عليها من مصدر رسمي مستقل، وليس من الرسالة نفسها.
وجود اتصال HTTPS ورمز القفل في المتصفح مفيد لتشفير الاتصال، لكنه لا يثبت أن صاحب الموقع جهة شرعية. المواقع الاحتيالية يمكنها أيضًا استخدام اتصال مشفر، لذلك يجب أن يكون التركيز على اسم النطاق وهوية الجهة وسياق العملية.
قبل الضغط على تأكيد الدفع افحص هذه التفاصيل
حتى إذا تجاوز الرابط الفحص الأول، تبقى شاشة التأكيد أهم فرصة لاكتشاف الطلب المزيف. لا تتعامل معها كخطوة روتينية؛ اقرأ البيانات التي ستُنفذ بناءً عليها العملية.
ابدأ باسم التاجر أو المستفيد. إذا كنت تدفع لموقف سيارات مثلًا وظهر أمامك اسم فرد أو نشاط لا تعرفه، توقف. ثم راجع المبلغ والعملة ووصف العملية. بعض أساليب الاحتيال لا تحتاج إلى سرقة البطاقة أصلًا؛ يكفي إقناع الضحية بالموافقة بنفسها على تحويل إلى مستفيد خاطئ.
انتبه كذلك إلى الطريقة التي تطلب بها الصفحة إثبات الهوية. قد يكون التحقق الإضافي جزءًا طبيعيًا من بعض المدفوعات، لكن الصفحة التي تطلب منك إدخال كلمة مرور كاملة لخدمة أخرى أو مشاركة رمز تحقق وصل برسالة دون تفسير واضح تستحق التوقف والتحقق.
إذا انتقلت من رمز دفع إلى تنزيل تطبيق أو ملف، فلا تتابع العملية. الدفع الطبيعي عبر موقع أو تطبيق معروف لا يفترض عادة أن تثبت برنامجًا مجهولًا من رابط ظهر للتو أمامك.
ماذا تفعل إذا مسحت رمزًا مشبوهًا أو دفعت بالفعل؟
مجرد مسح الرمز لا يعني بالضرورة أن حساباتك تعرضت للاختراق. مستوى الخطر يعتمد على ما حدث بعد المسح: هل فتحت الصفحة فقط، أم أدخلت كلمة مرور، أم بيانات بطاقة، أم وافقت على تحويل مالي، أم ثبّت تطبيقًا؟
- إذا فتحت الصفحة فقط: أغلقها ولا تمنحها أذونات أو تنزّل أي ملفات، ثم تأكد من تحديث النظام والمتصفح.
- إذا أدخلت كلمة مرور: غيّرها من الموقع أو التطبيق الرسمي، وغيّرها في أي حساب آخر يستخدم كلمة المرور نفسها، وفعّل التحقق بخطوتين حيث يتوفر.
- إذا أدخلت بيانات بطاقة: تواصل مع البنك أو الجهة المصدرة للبطاقة عبر القنوات الرسمية واطلب الإرشاد بشأن إيقاف البطاقة أو مراقبة العمليات.
- إذا أجريت دفعة: احتفظ بإيصال العملية وصور الصفحة والرسالة أو الرمز، وتواصل فورًا مع مزود خدمة الدفع أو البنك للاستفسار عن الخيارات المتاحة للاعتراض أو إيقاف العملية إن كان ذلك ممكنًا.
- إذا ثبّت تطبيقًا مجهولًا: احذفه، وراجع الأذونات التي حصل عليها، وافحص الجهاز باستخدام أدوات الحماية الموثوقة الموجودة في النظام أو من مزود معروف.
بعد ذلك راقب الحسابات المالية والحسابات التي أدخلت بياناتها. ظهور عملية صغيرة غير معروفة لا ينبغي تجاهله، لأنها قد تكون إشارة إلى استخدام بيانات الدفع في مكان آخر.
كيف تفرق عمليًا بين طلب دفع طبيعي ومحاولة احتيال؟
| عنصر الفحص | طلب أكثر موثوقية | طلب يستحق الاشتباه |
|---|---|---|
| مصدر الرمز | داخل تطبيق رسمي أو لوحة واضحة تابعة للجهة | رسالة غير متوقعة أو ملصق يبدو مضافًا حديثًا |
| الرابط | نطاق معروف ويمكن الوصول إليه بصورة مستقلة | نطاق غريب أو قريب في تهجئته من اسم معروف |
| المستفيد | يطابق الجهة أو التاجر المتوقع | اسم غير معروف أو مختلف عن الجهة |
| أسلوب الطلب | تفاصيل واضحة ووقت كافٍ للمراجعة | ضغط وتهديد وطلب تنفيذ فوري |
| البيانات المطلوبة | مرتبطة مباشرة بإتمام العملية | كلمات مرور أو معلومات حساسة غير مبررة |
هذه المقارنة ليست اختبارًا نهائيًا؛ فقد تستخدم جهة حقيقية نطاقًا أو مزود دفع لا تعرفه. في هذه الحالة لا تحكم من الشكل وحده، بل ارجع إلى التطبيق أو الموقع الرسمي وتأكد أن الفاتورة أو الطلب موجودان هناك قبل المتابعة.
ماذا تفعل الآن قبل أي دفع عبر QR؟
القرار العملي
- عامل كل رمز دفع على أنه مجرد طريق إلى الوجهة، وليس دليلًا على موثوقيتها.
- تحقق من الرابط والمستفيد والمبلغ قبل إدخال البيانات أو الموافقة.
- استخدم التطبيق أو الموقع الرسمي مباشرة عندما يأتي الطلب من رسالة غير متوقعة.
- عند وجود تناقض واحد لا يمكنك تفسيره، أوقف الدفع حتى تتحقق من الجهة عبر قناة مستقلة.
خطوتك التالية: في المرة القادمة التي تمسح فيها رمز دفع، توقف قبل فتح الرابط واقرأ اسم النطاق أولًا؛ هذه الثواني القليلة قد تكشف محاولة الاحتيال قبل أن تصل إلى مرحلة إدخال البيانات أو تحويل المال.
قد يهمك:
- هل تغيير كلمة المرور تخرج المخترق من الحساب؟
- ماذا تفعل إذا ظهر جهاز مرتبط مجهول في واتساب؟
- كيف تعرف إضافات المتصفح التي تصل إلى بياناتك؟
- كيف تتحقق من طلب مشاركة الشاشة من الدعم الفني؟
أسئلة يطرحها القراء غالبًا
هل يمكن معرفة أن رمز QR مزيف من شكله؟
لا، شكل الرمز وحده لا يكشف إن كان آمنًا أو مزيفًا. يجب التحقق من مصدره والرابط الذي يفتحه وهوية المستفيد قبل تنفيذ الدفع.
هل فتح رابط QR وحده يعني أن بياناتي سُرقت؟
ليس بالضرورة. الخطر يرتفع إذا أدخلت بيانات حساسة أو منحت أذونات أو نزّلت ملفًا أو تطبيقًا من الصفحة المشبوهة.
هل وجود HTTPS يعني أن صفحة الدفع آمنة؟
لا. HTTPS يعني أن الاتصال بالموقع مشفر، لكنه لا يثبت أن صاحب الموقع هو الجهة التي يدّعيها، لذلك يجب فحص اسم النطاق والجهة المستفيدة أيضًا.
ماذا أفعل إذا كان اسم المستفيد مختلفًا عن اسم المتجر؟
لا تؤكد العملية حتى تحصل على تفسير موثوق من المتجر أو الجهة عبر قناة رسمية. اختلاف الاسم قد يكون مشروعًا في بعض أنظمة الدفع، لكنه يحتاج إلى تحقق قبل التحويل.
هل من الأفضل فتح موقع الجهة يدويًا بدل استخدام رمز مشكوك فيه؟
نعم. عندما يكون مصدر الرمز غير واضح، فإن الدخول إلى التطبيق أو الموقع الرسمي بصورة مستقلة والبحث عن الفاتورة أو الخدمة يقلل خطر الانتقال إلى صفحة منتحلة.