
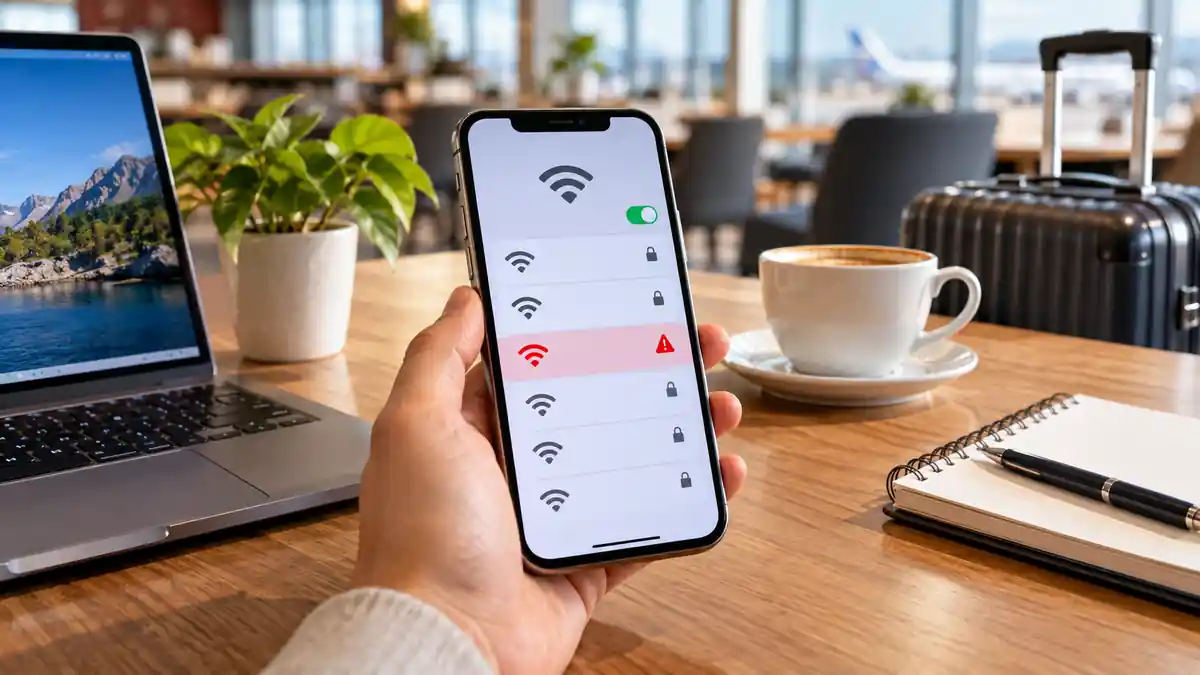
قد تجلس في مقهى أو مطار أو فندق وتجد أمامك شبكتين تحملان اسمًا متشابهًا جدًا، إحداهما حقيقية والأخرى قد تكون نقطة اتصال أنشأها شخص آخر لتقليد الشبكة الأصلية. معرفة شبكة Wi-Fi عامة مزيفة قبل الاتصال بها ليست ممكنة دائمًا من الاسم وحده، لأن المهاجم يستطيع نسخ اسم الشبكة الحقيقي بدقة. لكن مجموعة من العلامات وخطوات التحقق البسيطة يمكنها تقليل احتمال الاتصال بالشبكة الخاطئة بصورة كبيرة، خصوصًا قبل تسجيل الدخول إلى البريد أو الحسابات المالية أو إدخال كلمات المرور. الأهم هو ألا تعتبر قوة الإشارة أو ظهور اسم مألوف دليلًا على أن الشبكة رسمية؛ فالتحقق من الاسم الصحيح وطريقة الدخول ومصدر معلومات الشبكة أهم من سرعة الاتصال أو سهولته.
قبل أن تتصل
- تحقق من اسم شبكة Wi-Fi من موظف المكان أو لوحة رسمية بدل الاعتماد على الاسم الظاهر فقط.
- وجود شبكتين متشابهتين في الاسم لا يثبت وجود هجوم، لكنه سبب كافٍ للتوقف والتحقق.
- قوة الإشارة المرتفعة ليست دليلًا على أن الشبكة أصلية.
- لا تدخل كلمة مرور حساب أو بيانات بطاقة إذا ظهرت صفحة دخول غير معتادة أو طلبت معلومات أكثر من المتوقع.
- إذا لم تكن بحاجة إلى Wi-Fi العام، فالاتصال الخلوي أو نقطة الاتصال الشخصية يقللان تعرضك لشبكة مجهولة.
- إذا اتصل الجهاز تلقائيًا بشبكة مشبوهة، افصلها واحذفها من الشبكات المحفوظة.
كيف يمكن أن تكون شبكة Wi-Fi مزيفة رغم أن اسمها صحيح؟
اسم شبكة Wi-Fi، المعروف تقنيًا باسم SSID، ليس إثباتًا لهوية الجهة التي تشغّلها. يستطيع شخص قريب إنشاء نقطة اتصال واختيار اسم مشابه لاسم شبكة الفندق أو المقهى، بل يمكنه استخدام الاسم نفسه تمامًا. وتصف وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية هجوم Evil Twin بأنه إنشاء نقطة وصول تنتحل نقطة اتصال عامة حقيقية بهدف جعل المستخدمين يتصلون بالشبكة المقلدة.
لذلك قد ترى مثلًا شبكة باسم المكان نفسه الذي تجلس فيه، ولا يعني ذلك أنها مزيفة أو حقيقية بمجرد النظر إلى الاسم. هوية الشبكة يجب التحقق منها من مصدر مستقل، مثل موظف المكان أو شاشة رسمية أو بطاقة موضوعة في الغرفة أو صالة الانتظار.
علامات تستحق التوقف قبل الضغط على اتصال
لا توجد علامة واحدة تكشف الشبكة المزيفة بصورة مؤكدة في جميع الحالات، لكن اجتماع أكثر من علامة يرفع مستوى الشك ويبرر عدم الاتصال حتى يتم التحقق.
- اسم قريب جدًا من الشبكة الأصلية: مثل إضافة كلمة Free أو Guest أو رقم إلى اسم المكان دون وجود ما يؤكد أنه الاسم الرسمي.
- وجود شبكتين بالاسم نفسه أو بأسماء متقاربة: قد يكون أمرًا طبيعيًا في المنشآت الكبيرة، لكنه يستحق السؤال قبل اختيار إحداهما.
- اختلاف طريقة الحماية عما تتوقعه: إذا أخبرك الموظف بأن الشبكة تتطلب كلمة مرور بينما ظهرت شبكة بالاسم نفسه مفتوحة تمامًا، فلا تفترض أنها الشبكة الصحيحة.
- صفحة دخول غير مألوفة: خصوصًا إذا طلبت البريد وكلمة مروره، بيانات بطاقة دفع، رمز تحقق أو معلومات شخصية لا تبدو ضرورية لتوفير الإنترنت.
- إعادة توجيه غريبة بعد الاتصال: مثل الانتقال إلى نطاق غير مرتبط بالمنشأة أو ظهور تحذيرات شهادة أمان في المتصفح.
هذه العلامات مؤشرات محتملة وليست دليلًا قاطعًا. بعض الفنادق والمطارات تستخدم مزودي خدمة خارجيين أو أسماء متعددة للشبكات، ولذلك يبقى سؤال الجهة التي توفر الشبكة هو الطريقة الأبسط للفصل بين الاحتمالات.
لا تعتمد على قوة الإشارة لتحديد الشبكة الحقيقية
قد يبدو منطقيًا اختيار الشبكة ذات الإشارة الأقوى، لكن ذلك لا يثبت أي شيء عن هويتها. وتشير وثائق CISA حول أمن الشبكات اللاسلكية إلى أن نقطة الوصول المقلدة قد تستخدم إشارة قوية لجذب الأجهزة إليها.
كما أن ضعف أو قوة الإشارة يتأثران بالمسافة والجدران وموقع جهاز التوجيه وعدد نقاط الوصول المستخدمة في المبنى. لهذا فإن معيار الاختيار الصحيح هو مطابقة اسم الشبكة وإجراءات الدخول مع المعلومات الرسمية، وليس عدد أشرطة الإشارة.
كيف تتحقق من الشبكة قبل الاتصال بها؟
- اسأل عن الاسم الدقيق للشبكة. لا تقل للموظف: «هل هذه الشبكة لكم؟» وأنت تعرض الاسم، بل اطلب منه ذكر اسم الشبكة حتى لا يحصل تأكيد غير مقصود لاسم خاطئ.
- اسأل إن كانت الشبكة مفتوحة أم محمية. إذا قيل لك إن لها كلمة مرور، فتجنب النسخة المفتوحة التي تحمل الاسم نفسه.
- تحقق من طريقة تسجيل الدخول. بعض الشبكات العامة تستخدم صفحة ترحيب أو قبول شروط الاستخدام. معرفة ذلك مسبقًا تساعدك على ملاحظة صفحة تسجيل دخول مختلفة تمامًا.
- راجع اسم الشبكة حرفيًا. انتبه للاختلافات الصغيرة في الحروف أو الأرقام أو الشرطات.
- أوقف الاتصال إذا ظهرت طلبات غير منطقية. لا يوجد سبب معتاد يجعل شبكة مقهى تحتاج كلمة مرور بريدك الإلكتروني أو رمز المصادقة الثنائية الخاص بحسابك.
وجود اسم مألوف لا يثبت ملكية الشبكة؛ تحقق من الاسم من الجهة التي يفترض أنها توفر الاتصال.
هل الشبكة المفتوحة تعني بالضرورة أنها مزيفة؟
لا. كثير من شبكات الضيوف العامة تعمل دون كلمة مرور ثم تعرض صفحة قبول شروط أو تسجيل دخول بعد الاتصال. وفي المقابل، يمكن لشبكة مزيفة أن تكون مفتوحة أو محمية بكلمة مرور معروفة للجميع. لذلك وجود رمز القفل أو غيابه لا يكفي لإثبات هوية الشبكة.
توضح لجنة التجارة الفيدرالية الأمريكية FTC أن التشفير المستخدم بين المتصفح والمواقع، مثل HTTPS، يحمي قدرًا كبيرًا من البيانات أثناء انتقالها حتى عند استخدام شبكة عامة. ومع ذلك، يبقى التحقق من الشبكة مهمًا لأن نقطة الاتصال الخبيثة قد تحاول توجيهك إلى صفحات تصيد أو دفعك إلى تنفيذ إجراءات أخرى غير آمنة.
ما الذي يجب فحصه بعد ظهور صفحة تسجيل الدخول؟
صفحات البوابات العامة أو Captive Portals شائعة في المطارات والفنادق والمقاهي. ظهور صفحة بعد الاتصال ليس علامة خطر بحد ذاته، لكن محتوى الصفحة يستحق الانتباه.
| الموقف | التقييم العملي |
|---|---|
| قبول شروط استخدام الشبكة | أمر شائع في الشبكات العامة، مع ضرورة التحقق من اسم الشبكة أولًا. |
| طلب رقم الغرفة أو رمز يمنحه الفندق | قد يكون طبيعيًا إذا أكدت المنشأة هذه الطريقة. |
| طلب كلمة مرور بريدك الإلكتروني | توقف ولا تدخلها ما لم تكن متأكدًا من أنك داخل صفحة تسجيل دخول أصلية لخدمة تعرفها وتريد استخدامها. |
| طلب رمز المصادقة الثنائية لحساب آخر | طلب غير معتاد لخدمة Wi-Fi ويستدعي قطع الاتصال والتحقق. |
| تحذير من شهادة الموقع | لا تتجاوز التحذير لإدخال بيانات حساسة؛ اقطع الاتصال وتحقق من الشبكة. |
إذا اضطررت إلى استخدام Wi-Fi عام فكيف تقلل المخاطر؟
بعد التأكد قدر الإمكان من الشبكة، ما زالت هناك إجراءات مفيدة عند التعامل مع اتصال لا تديره أنت. ابدأ بالأبسط: حافظ على تحديث النظام والمتصفح، وتأكد من أنك تدخل المواقع الحساسة عبر اتصال HTTPS، وتجنب تجاهل تحذيرات الشهادات.
يمكن للشبكة الافتراضية الخاصة VPN إضافة طبقة تشفير بين جهازك وخدمة الـVPN. وتوضح Google في تعليمات Android الرسمية كيفية إعداد واستخدام VPN على الأجهزة المدعومة. لكن استخدام VPN لا يجعل شبكة مزيفة شبكة موثوقة، ولا يمنعك من تسليم كلمة مرورك بنفسك إلى صفحة تصيد تبدو مقنعة.
أما على أجهزة Apple، فتستخدم الأنظمة الحديثة ميزة عنوان Wi-Fi خاص للمساعدة في تقليل تتبع الجهاز عبر الشبكات، وفق شرح Apple لأمان وخصوصية Wi-Fi. هذه ميزة خصوصية مفيدة، لكنها أيضًا لا تتحقق من أن نقطة الوصول التي أمامك تابعة للمكان فعلًا.
ماذا تفعل إذا اتصلت بالشبكة ثم بدأت تشك فيها؟
إذا ظهر شيء غير معتاد بعد الاتصال، فلا تحتاج إلى إثبات وجود هجوم قبل اتخاذ إجراء احترازي. افصل Wi-Fi وانتقل إلى بيانات الهاتف أو شبكة موثوقة، ثم احذف الشبكة المشبوهة من قائمة الشبكات المحفوظة حتى لا يعود الجهاز إليها تلقائيًا.
توضح Google أن أجهزة Android يمكنها إعادة الاتصال بالشبكات المحفوظة عند وجودها، كما توفر خيار Forget لإزالتها. لهذا فإن حذف الشبكة المشكوك فيها خطوة مهمة، خصوصًا إذا اتصل بها الجهاز سابقًا بصورة تلقائية.
إذا كنت قد أدخلت بيانات اعتماد في صفحة أصبحت تشك في أنها مزيفة، فتعامل مع الأمر باعتباره احتمال تصيد: استخدم اتصالًا موثوقًا، وانتقل مباشرة إلى الموقع أو التطبيق الرسمي للحساب، وغيّر كلمة المرور إذا كانت قد أُدخلت في الصفحة المشبوهة، ثم راجع الجلسات والأجهزة المسجلة في الحساب. وإذا استُخدمت كلمة المرور نفسها في خدمات أخرى، فلا تتركها دون تغيير هناك.
متى يكون استخدام بيانات الهاتف أفضل من Wi-Fi العام؟
إذا كنت ستدخل إلى حساب مصرفي، أو تدير حسابًا إداريًا مهمًا، أو ترسل مستندات حساسة، أو لا تستطيع التأكد من اسم الشبكة، فقد يكون الاتصال الخلوي أو نقطة الاتصال الشخصية خيارًا أبسط. ليس لأن كل شبكة عامة خطرة، بل لأنك تقلل عدد الأطراف والشبكات المجهولة التي يمر اتصالك عبرها.
هذا مهم خصوصًا عندما تكون هناك عدة شبكات متشابهة ولا توجد وسيلة واضحة لمعرفة أيها الرسمية. في هذه الحالة، عدم الاتصال هو قرار أمني صحيح بحد ذاته ولا تحتاج إلى اكتشاف الشبكة المزيفة تقنيًا قبل تجنبها.
قرارك قبل الاتصال بالشبكة
ماذا تفعل الآن
- طابق اسم الشبكة مع مصدر رسمي في المكان بدل الاعتماد على الاسم أو قوة الإشارة.
- لا تعتبر الشبكة المفتوحة أو المحمية دليلًا كافيًا على هويتها.
- توقف إذا طلبت صفحة Wi-Fi بيانات حساب حساسة لا تحتاجها خدمة الإنترنت.
- إذا ساورك الشك بعد الاتصال، افصل الشبكة واحذفها من الشبكات المحفوظة.
خطوتك التالية قبل استخدام أي شبكة عامة هي سؤال الجهة التي توفر الإنترنت عن اسم الشبكة الدقيق وطريقة تسجيل الدخول المتوقعة، ثم مطابقة الإجابة بما يظهر على جهازك قبل الضغط على اتصال.
قد يهمك:
- ماذا تفعل عند وصول طلب مصادقة ثنائية مفاجئ؟
- كيف تكتشف إشعارات المتصفح الاحتيالية وتوقفها نهائيًا؟
- كيف تحفظ رموز الاسترداد للمصادقة الثنائية بأمان؟
- ماذا يعني تحذير Android من سلوك تطبيق مشبوه؟
أسئلة يطرحها القراء غالبًا
هل يمكن معرفة شبكة Wi-Fi المزيفة من اسمها فقط؟
لا. يستطيع منشئ نقطة الاتصال اختيار اسم مطابق للشبكة الأصلية، لذلك يجب التحقق من الاسم وطريقة الاتصال من الجهة التي توفر الشبكة.
هل الشبكة ذات الإشارة الأقوى هي الشبكة الحقيقية؟
ليس بالضرورة. قوة الإشارة تعكس ظروف الاتصال وموقع نقطة الوصول، ولا تثبت هوية الجهة التي تدير الشبكة.
هل وجود كلمة مرور يجعل شبكة Wi-Fi العامة آمنة؟
كلمة المرور قد تحمي الوصول إلى الشبكة، لكنها لا تثبت وحدها أن نقطة الاتصال أصلية، لأن شبكة مقلدة يمكن أن تستخدم كلمة مرور أيضًا.
ماذا أفعل إذا ظهرت لي شبكتان بالاسم نفسه؟
لا تختر إحداهما عشوائيًا. اسأل الجهة التي توفر Wi-Fi عن الشبكة الصحيحة، وإذا تعذر التحقق فاستخدم اتصالًا آخر.
هل VPN يكفي للحماية من شبكة Wi-Fi مزيفة؟
VPN يحمي حركة البيانات بين جهازك وخدمة VPN، لكنه لا يثبت هوية الشبكة ولا يحميك من إدخال بياناتك بنفسك في صفحة تصيد.
ماذا أفعل إذا أدخلت كلمة مروري في صفحة Wi-Fi مشبوهة؟
انتقل إلى اتصال موثوق، وافتح الخدمة من تطبيقها أو موقعها الرسمي وغيّر كلمة المرور، ثم راجع الجلسات النشطة وإعدادات الأمان في الحساب.