
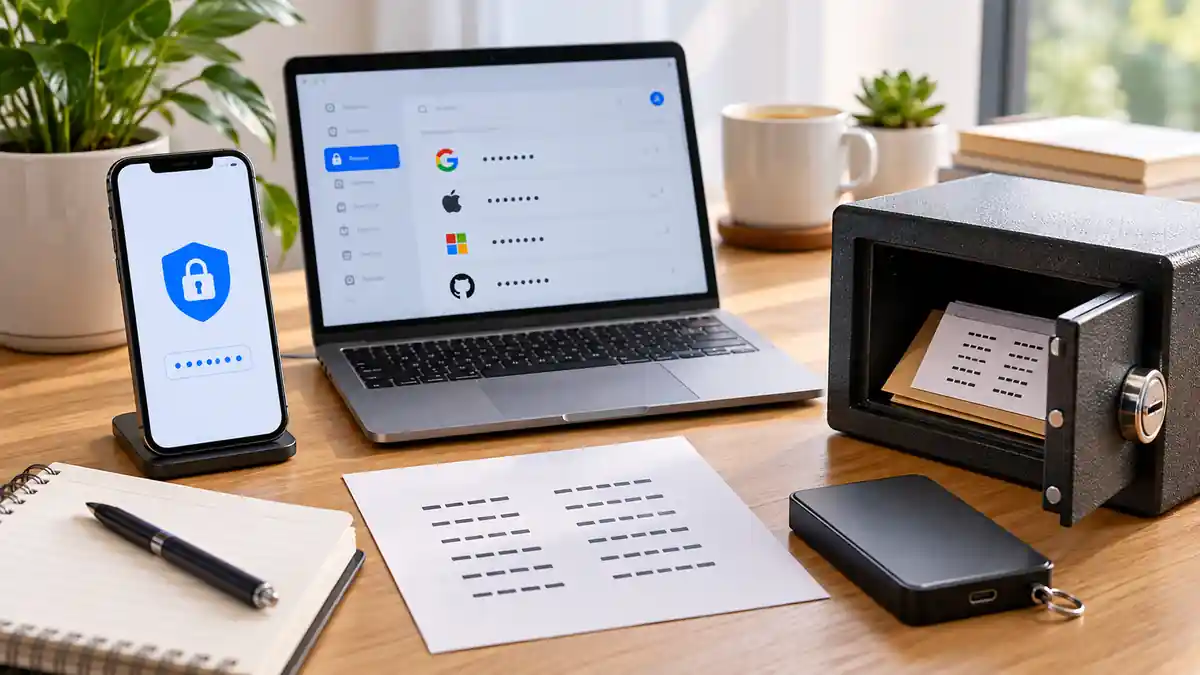
قد تبدو لقطة شاشة لرموز الاسترداد داخل الهاتف مكانًا مريحًا، لكنها قد تفقد قيمتها في اللحظة التي تحتاج إليها فيها فعلًا. إذا ضاع الهاتف أو تعطل أو أصبح الحساب نفسه غير متاح، فقد تختفي معه وسيلة الدخول والنسخة الاحتياطية معًا. لذلك فإن اختيار مكان آمن لحفظ رموز الاسترداد لا يعتمد على إخفائها فقط، بل على إبقائها منفصلة عن نقطة الفشل التي قد تمنعك من تسجيل الدخول.
رموز الاسترداد هي مفاتيح طوارئ تُستخدم عند فقدان وسيلة المصادقة الثنائية، ولهذا ينبغي التعامل معها بحساسية قريبة من كلمة المرور. المكان الجيد هو الذي يمنع الوصول غير المصرح به، ويظل متاحًا لك عند فقدان الهاتف أو تعطل جهازك الأساسي، ولا يعتمد بالكامل على الحساب نفسه الذي تحاول استعادته.
أهم ما تحتاج معرفته
أهم ما تحتاج معرفته
- لا تحتفظ بالنسخة الوحيدة من الرموز على الهاتف أو الكمبيوتر الذي تستخدمه للمصادقة.
- مدير كلمات مرور موثوق ومؤمَّن جيدًا مناسب لكثير من المستخدمين، بشرط وجود طريقة مستقلة لاستعادة المدير نفسه.
- نسخة ورقية محفوظة في مكان خاص وآمن توفر مسار استرداد لا يعتمد على جهاز أو اتصال بالإنترنت.
- لا ترسل الرموز لنفسك عبر البريد الإلكتروني أو تطبيقات المحادثة لمجرد سهولة الوصول إليها.
- وجود نسختين محميتين في مكانين منفصلين غالبًا أفضل من نسخة واحدة معرضة للفقد.
- بعد إنشاء مجموعة جديدة من الرموز، تخلّص من المجموعة القديمة إذا أصبحت غير صالحة.
المكان الآمن ليس بالضرورة المكان الأكثر سرية
هناك فرق بين إخفاء الرموز وبين تصميم طريقة استرداد يمكن الاعتماد عليها. قد تحفظ ملفًا داخل مجلد غامض في الكمبيوتر فلا يعرف أحد مكانه، لكن إذا تعطل القرص فلن تستطيع الوصول إليه. وقد تطبع الرموز وتضعها في مكان واضح داخل حقيبة الكمبيوتر، فتكون متاحة لأي شخص يصل إلى الحقيبة.
الأفضل أن تقيس أي مكان وفق ثلاثة معايير: الحماية من الاطلاع، والاستقلال عن جهاز المصادقة، وإمكانية الوصول وقت الطوارئ. إذا فشل واحد منها، فالمكان يحتاج إلى تحسين أو إلى نسخة احتياطية إضافية.
وتوضح وثائق حساب Google الخاصة بالرموز الاحتياطية أن النسخة المطبوعة يمكن حفظها مع المستندات المهمة، كما أن الرمز المستخدم يصبح غير صالح، وتؤدي طباعة مجموعة جديدة إلى إبطال المجموعة القديمة.
ثلاث طرق عملية للحفظ ومتى تختار كل واحدة
| الطريقة | ميزتها الأساسية | القيد | متى تناسبك؟ |
|---|---|---|---|
| مدير كلمات المرور | تشفير وتنظيم وسهولة الوصول من أجهزة موثوقة | يجب ألا تكون استعادة المدير نفسه معتمدة على الرموز المخزنة داخله فقط | عندما تستخدم مديرًا موثوقًا ولديك خطة مستقلة لاستعادته |
| نسخة ورقية | لا تعتمد على جهاز أو بطارية أو اتصال | يمكن فقدها أو تصويرها إذا كان مكانها غير محمي | كخيار مستقل للطوارئ في المنزل أو مكان خاص مؤمَّن |
| ملف مشفر منفصل | يمكن حفظه على وسيط مستقل مع حماية إضافية | قد يصبح عديم الفائدة إذا نسيت مفتاح التشفير أو تلف الوسيط | للمستخدم الذي يعرف كيفية إدارة النسخ المشفرة بأمان |
بالنسبة للمستخدم العادي، الجمع بين مدير كلمات مرور جيد ونسخة ورقية منفصلة يعطي توازنًا عمليًا بين الراحة والاستقلال. لا توجد ضرورة لإنشاء عشر نسخ؛ كثرة النسخ تزيد عدد الأماكن التي يمكن أن تتسرب منها الرموز.
وتوصي وثائق GitHub لوسائل استرداد المصادقة الثنائية بحفظ رموز الاسترداد بصورة آمنة، وتذكر مدير كلمات المرور كأحد الخيارات المناسبة، إلى جانب إعداد أكثر من وسيلة مصادقة لتقليل احتمال فقدان الوصول.
ابنِ خطة استرداد لا تنهار بفقدان هاتف واحد
المشكلة الأكثر شيوعًا في خطط الاسترداد هي وضع كل شيء في البيئة نفسها: تطبيق المصادقة على الهاتف، والرموز في معرض الصور، وكلمة مرور مدير كلمات المرور محفوظة على الهاتف ذاته. تبدو المنظومة مرتبة حتى يضيع الهاتف، وعندها تصبح جميع وسائل الاسترداد بعيدة عن متناولك في الوقت نفسه.
يمكن بناء خطة أكثر مرونة بهذه الخطوات:
- أنشئ رموز الاسترداد من إعدادات الحساب الأصلية وتأكد من أن المصادقة الثنائية مفعلة بصورة صحيحة.
- احفظ نسخة رئيسية محمية داخل مدير كلمات مرور موثوق إذا كنت تستخدم واحدًا.
- أنشئ نسخة طوارئ مستقلة، مثل ورقة محفوظة في خزانة خاصة أو مكان لا ينتقل مع هاتفك وحاسوبك يوميًا.
- تأكد من وجود وسيلة لاستعادة مدير كلمات المرور نفسه إذا تعذر الوصول إلى هاتفك الأساسي.
- اختبر الخطة ذهنيًا: إذا اختفى هاتفك الآن، هل تستطيع الوصول إلى أحد الرموز دون الحاجة إلى الهاتف؟
لا يشترط استخدام كل وسائل النسخ الاحتياطية المتاحة. المهم ألا تعتمد جميعها على الشيء نفسه. الفكرة هي إزالة نقطة الفشل الواحدة من عملية الاسترداد.
أماكن تبدو مريحة لكنها تضعف قيمة الرموز
بعض طرق الحفظ لا تكون خطرة دائمًا بذاتها، لكنها تجمع بين سهولة الاكتشاف واحتمال الفقد مع الجهاز الأساسي. لذلك يجدر تجنبها كنسخة وحيدة.
- لقطة شاشة في معرض الصور: قد تُرفع تلقائيًا إلى خدمة مزامنة، وقد يراها شخص يملك وصولًا إلى الجهاز أو الحساب السحابي.
- ملف نصي في مجلد التنزيلات: يسهل نسيانه، وقد ينتقل إلى النسخ الاحتياطية أو يبقى باسم واضح يدل على محتواه.
- مسودة بريد إلكتروني أو رسالة لنفسك: إذا كان الحساب البريدي جزءًا من سلسلة الاسترداد، فإن حفظ المفتاح داخله يجعل الاستقلال بين الوسيلتين أضعف.
- ملاحظات غير محمية على الهاتف: تجمع وسيلة المصادقة ورمز الطوارئ في الجهاز نفسه.
- ورقة داخل غطاء الهاتف أو حقيبة الكمبيوتر: قد تضيع مع الجهاز الذي يفترض أن تساعدك على استعادته.
هناك فرق أيضًا بين رمز استرداد الحساب ورمز التحقق المؤقت الذي يظهر في تطبيق المصادقة. رمز الاسترداد مخصص عادة لحالات الطوارئ وقد تكون صلاحيته مختلفة حسب الخدمة، لذلك لا ينبغي التعامل معه كرقم مؤقت عابر.
على سبيل المثال، تنص إرشادات Microsoft لرمز استرداد الحساب على عدم حفظ رمز الاسترداد على جهاز يُستخدم لتسجيل الدخول إلى الحساب نفسه، وهو مثال واضح على مبدأ فصل وسيلة الاسترداد عن جهاز الدخول المعتاد.
متى يجب تحديث النسخة المحفوظة؟
لا يكفي تخزين الرموز مرة واحدة ثم نسيانها سنوات. بعض الخدمات تلغي المجموعة القديمة تلقائيًا عند إنشاء مجموعة جديدة، وقد يكون كل رمز صالحًا للاستخدام مرة واحدة فقط. لذلك فإن الاحتفاظ بورقة قديمة بعد تجديد الرموز قد يعطيك إحساسًا زائفًا بالأمان.
بعد استخدام رمز أو إنشاء مجموعة بديلة، افتح إعدادات الأمان الخاصة بالخدمة وتحقق من حالة الرموز. GitHub، على سبيل المثال، يوضح أن رمز الاسترداد المستخدم لا يمكن إعادة استخدامه، وأن إنشاء مجموعة جديدة يؤدي إلى إبطال المجموعة السابقة.
ومن الأفضل أيضًا مراجعة مكان الحفظ عند تغيير الهاتف، أو تغيير مدير كلمات المرور، أو الانتقال إلى حساب سحابي جديد، أو مشاركة المنزل أو الجهاز مع أشخاص آخرين. الهدف ليس تغيير الرموز بلا سبب، بل التأكد من أن المكان ما زال آمنًا ويمكن الوصول إليه.
قبل أن تغلق الصفحة
قبل أن تغلق الصفحة
- احتفظ برموز الاسترداد بعيدًا عن الجهاز الذي تعتمد عليه للمصادقة الثنائية.
- استخدم نسخة رقمية محمية أو نسخة ورقية خاصة، ويفضل وجود مسار طوارئ مستقل.
- لا تجعل الوصول إلى الرموز معتمدًا على الحساب نفسه الذي قد تحتاج إلى استعادته.
- استبدل النسخ القديمة عندما تنشئ الخدمة مجموعة جديدة أو تستخدم رمزًا أحادي الاستخدام.
- تعامل مع الرموز كما تتعامل مع بيانات دخول حساسة ولا تشاركها مع أي شخص.
خطوتك التالية هي اختيار أحد حساباتك المهمة اليوم، وفتح إعدادات المصادقة الثنائية فيه، ثم التأكد من أن رموز الاسترداد الحالية محفوظة في مكان مستقل يمكنك الوصول إليه حتى لو فقدت هاتفك الأساسي.
قد يهمك:
- لماذا تطلب المواقع إذن الحافظة وما خطر السماح؟
- هل مفاتيح المرور أكثر أمانًا من كلمات المرور؟
- ماذا تفعل عند وصول طلب مصادقة ثنائية مفاجئ؟
- كيف تكتشف إشعارات المتصفح الاحتيالية وتوقفها نهائيًا؟
توضيحات إضافية
هل يكفي حفظ رموز الاسترداد في مدير كلمات المرور؟
يمكن أن يكون ذلك مناسبًا إذا كان مدير كلمات المرور مؤمَّنًا جيدًا، لكن الأفضل أن تتأكد من وجود طريقة مستقلة لاستعادة المدير نفسه إذا فقدت جهازك الأساسي.
هل تصوير رموز الاسترداد آمن؟
لا يُفضل الاعتماد على لقطة شاشة عادية كنسخة وحيدة، لأنها قد تبقى على الجهاز أو تُزامن إلى السحابة تلقائيًا وتصبح مرتبطة بنفس بيئة الحساب.
هل يمكن طباعة رموز الاسترداد على ورقة؟
نعم، ويمكن أن تكون النسخة الورقية خيارًا جيدًا إذا حُفظت في مكان خاص وآمن ومنفصل عن الهاتف أو الكمبيوتر المستخدم للدخول.
هل يجب الاحتفاظ بأكثر من نسخة من رموز الاسترداد؟
وجود نسختين محميتين ومستقلتين قد يقلل خطر فقدانهما، لكن إنشاء نسخ كثيرة دون حاجة يزيد عدد الأماكن التي يمكن أن تتعرض فيها الرموز للكشف.
ماذا أفعل إذا استخدمت أحد رموز الاسترداد؟
تحقق من تعليمات الخدمة التي تستخدمها، لأن بعض الرموز أحادية الاستخدام. وإذا أنشأت مجموعة جديدة فتأكد من تحديث النسخ المحفوظة والتخلص من المجموعة التي أصبحت غير صالحة.